Domain provisionshöhe.de kaufen?
Wir ziehen mit dem Projekt
provisionshöhe.de um.
Sind Sie am Kauf der Domain
provisionshöhe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain provisionshöhe.de kaufen?
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **

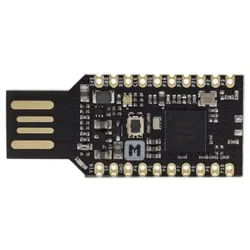
Ähnliche Suchbegriffe für Sniffer
Top-Angebote
Produkte zum Begriff Sniffer:
-
Vergütung, Nachträge und Abrechnung nach Ansprüchen, Fachbücher von Christian, MarkusG/Zanner, Saalbach, Birthe/VieringDas Fachbuch "Vergütung, Nachträge und Abrechnung nach Ansprüchen" von Springer richtet sich an Baupraktiker und bietet umfassendes baurechtliches Wissen zu vertraglichen Ansprüchen. Es behandelt zentrale Themen wie Vergütung, Nachträge und Abrechnung, die sowohl für Auftraggeber als auch für Auftragnehmer von Bedeutung sind. Die klare und anschauliche Darstellung macht das Werk besonders zugänglich, auch für Personen ohne juristische Vorkenntnisse. Durch den Einsatz von Ablaufdiagrammen und Übersichtsgrafiken wird die Entscheidungsfindung unterstützt und die Orientierung im Buch erleichtert. Dieses Fachbuch ist somit ein wertvolles Nachschlagewerk für alle, die sich mit den rechtlichen Aspekten im Bauwesen auseinandersetzen.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
be.ENERGISED Monitoring & Abrechnung* Abrechnungsmöglichkeit mit ausführlicher Übersicht zum Monatsende * Eichrechtskonforme Abrechnung nur in Verbindung mit eichrechtskonformen Ladestationen möglich * Überblick über alle Ladevorgänge in der be.ENERGISED WebApp * Unbegrenzt RFID-Karten anlegen und verwalten mit denen kostenlos geladen werden kann * Ladestation optional öffentlich anbieten und eigenen Tarif festlegen * Kostenlose Anbindung an Roaming-Netzwerke (z.B. Hubject) * Inkl. Konfigurationspaket für die KEBA KeContact P30 x-Serie * Wenn sie einen Verbund aus einer KEBA x- und mehreren c-series einbinden wollen, kontaktieren sie uns (mailto:%20sales@mobilityhouse.com) * Nur für Deutschland, Österreich & Schweiz und nur für Gewerbekunden529,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Abrechnung, Sachbücher von Peter LongerichDas Buch "Abrechnung" von Peter Longerich bietet eine tiefgehende Analyse der politischen Umwälzungen im Jahr 1934, einem entscheidenden Jahr für das NS-Regime. In dieser Zeit, nur ein Jahr nach der Machtergreifung, sieht sich das Regime mit einer schweren Krise konfrontiert. Die anfängliche Euphorie unter den Anhänger:innen ist verflogen, während Ernst Röhm seine Sturmabteilung weiter ausbaut und eine Fortsetzung der nationalsozialistischen Revolution fordert. Inmitten dieser Spannungen kommt es im Juni 1934 zur blutigen Abrechnung, als Hitler Röhm und die Führung der SA liquidieren lässt. Longerich rekonstruiert die komplexen Hintergründe des sogenannten Röhm-Putschs und analysiert die Reaktionen der Bevölkerung auf diese Morde. Er zeigt auf, wie die "Nacht der langen Messer" ein zentrales Ereignis in der Geschichte des Dritten Reiches war, das Hitlers Weg zur Alleinherrschaft ebnete.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abrechnung, Fachbücher von Claus LeggewiePostkoloniale Studien füllen mittlerweile ganze Bibliotheken. Europa und Nordamerika bilden nicht mehr den Mittelpunkt der Welt, eine „dritte Welt“ hat sich deutlich vernehmbar gemacht. Der Verfasser greift die Formel vom „Globalen Süden“ auf, die jüngste Ausprägung einer blockfreien, den Ost-West-Gegensatz überwindenden Formation, die als Allianz von Ländern des Globalen Südens im Israel-Palästina-Konflikt brisant geworden ist. Rekonstruiert wird in einer Sammlung älterer und neuer, für diesen Band geschriebener Texte die geopolitische Entwicklung, mit der Länder des Südens der Welt selbst zu einem Block wurden und in autokratische Herrschaftsformen zurückfielen. Politikwissenschaftliche Überlegungen wechseln dabei mit kunst- und literaturkritischen Betrachtungen.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **


Wie können Unternehmen ihre Vergütungsstruktur optimieren, um eine faire Entlohnung der Mitarbeiter zu gewährleisten?
Unternehmen sollten regelmäßige Marktanalysen durchführen, um sicherzustellen, dass ihre Vergütungsstruktur wettbewerbsfähig ist. Transparente Kriterien für die Entlohnung festlegen und regelmäßige Überprüfungen vornehmen, um faire Gehälter zu gewährleisten. Mitarbeiterfeedback einholen und individuelle Leistungen angemessen belohnen. **
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
Top-Angebote
Produkte zum Begriff Sniffer:
-
Vergütung, Nachträge und Abrechnung nach Ansprüchen, Fachbücher von Christian, MarkusG/Zanner, Saalbach, Birthe/VieringDas Fachbuch "Vergütung, Nachträge und Abrechnung nach Ansprüchen" von Springer richtet sich an Baupraktiker und bietet umfassendes baurechtliches Wissen zu vertraglichen Ansprüchen. Es behandelt zentrale Themen wie Vergütung, Nachträge und Abrechnung, die sowohl für Auftraggeber als auch für Auftragnehmer von Bedeutung sind. Die klare und anschauliche Darstellung macht das Werk besonders zugänglich, auch für Personen ohne juristische Vorkenntnisse. Durch den Einsatz von Ablaufdiagrammen und Übersichtsgrafiken wird die Entscheidungsfindung unterstützt und die Orientierung im Buch erleichtert. Dieses Fachbuch ist somit ein wertvolles Nachschlagewerk für alle, die sich mit den rechtlichen Aspekten im Bauwesen auseinandersetzen.64,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
be.ENERGISED Monitoring & Abrechnung* Abrechnungsmöglichkeit mit ausführlicher Übersicht zum Monatsende * Eichrechtskonforme Abrechnung nur in Verbindung mit eichrechtskonformen Ladestationen möglich * Überblick über alle Ladevorgänge in der be.ENERGISED WebApp * Unbegrenzt RFID-Karten anlegen und verwalten mit denen kostenlos geladen werden kann * Ladestation optional öffentlich anbieten und eigenen Tarif festlegen * Kostenlose Anbindung an Roaming-Netzwerke (z.B. Hubject) * Inkl. Konfigurationspaket für die KEBA KeContact P30 x-Serie * Wenn sie einen Verbund aus einer KEBA x- und mehreren c-series einbinden wollen, kontaktieren sie uns (mailto:%20sales@mobilityhouse.com) * Nur für Deutschland, Österreich & Schweiz und nur für Gewerbekunden529,00 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Sniffer?
Ein Sniffer ist eine Software oder ein Gerät, das den Netzwerkverkehr überwacht und analysiert. Es kann Datenpakete abfangen und den Inhalt analysieren, um Informationen wie Passwörter, Benutzernamen oder andere sensible Informationen zu extrahieren. Sniffer werden oft von Netzwerkadministratoren verwendet, um Probleme im Netzwerk zu diagnostizieren oder Sicherheitslücken zu identifizieren. **
-
Was ist ein Sniffer für Proxy-Server?
Ein Sniffer für Proxy-Server ist ein Tool, das den Datenverkehr zwischen einem Client und einem Proxy-Server überwacht und analysiert. Es kann verwendet werden, um den Inhalt der übertragenen Daten zu erfassen, zu protokollieren und zu analysieren, um mögliche Sicherheitslücken oder Angriffe zu identifizieren. Ein Sniffer für Proxy-Server kann auch dazu verwendet werden, die Leistung des Proxy-Servers zu überwachen und Engpässe oder Probleme zu erkennen. **
-
Wie baue ich einen HF-Sniffer mit Gerätezähler?
Um einen HF-Sniffer mit Gerätezähler zu bauen, benötigst du grundlegende Kenntnisse in Elektronik und HF-Technik. Du kannst einen HF-Detektor-Schaltkreis verwenden, um die Hochfrequenzsignale zu erfassen, und einen Zähler, um die Anzahl der erkannten Signale zu zählen. Die Schaltung kann auf einem Breadboard oder einer Leiterplatte aufgebaut werden und sollte mit einer Antenne verbunden werden, um die HF-Signale zu empfangen. **
-
Kannst du den Arduino 433 MHz Sniffer wiedergeben?
Ja, der Arduino 433 MHz Sniffer ist ein Gerät, das in der Lage ist, Funksignale im 433 MHz Frequenzbereich zu empfangen und zu analysieren. Er kann verwendet werden, um verschiedene drahtlose Geräte wie Fernbedienungen, Sensoren oder Alarmanlagen zu überwachen und die übertragenen Daten zu erfassen. Der Sniffer kann mit einem Arduino Mikrocontroller und einem passenden 433 MHz Empfängermodul aufgebaut werden. **
Ähnliche Suchbegriffe für Sniffer
-
Abrechnung, Sachbücher von Peter LongerichDas Buch "Abrechnung" von Peter Longerich bietet eine tiefgehende Analyse der politischen Umwälzungen im Jahr 1934, einem entscheidenden Jahr für das NS-Regime. In dieser Zeit, nur ein Jahr nach der Machtergreifung, sieht sich das Regime mit einer schweren Krise konfrontiert. Die anfängliche Euphorie unter den Anhänger:innen ist verflogen, während Ernst Röhm seine Sturmabteilung weiter ausbaut und eine Fortsetzung der nationalsozialistischen Revolution fordert. Inmitten dieser Spannungen kommt es im Juni 1934 zur blutigen Abrechnung, als Hitler Röhm und die Führung der SA liquidieren lässt. Longerich rekonstruiert die komplexen Hintergründe des sogenannten Röhm-Putschs und analysiert die Reaktionen der Bevölkerung auf diese Morde. Er zeigt auf, wie die "Nacht der langen Messer" ein zentrales Ereignis in der Geschichte des Dritten Reiches war, das Hitlers Weg zur Alleinherrschaft ebnete.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Abrechnung, Fachbücher von Claus LeggewiePostkoloniale Studien füllen mittlerweile ganze Bibliotheken. Europa und Nordamerika bilden nicht mehr den Mittelpunkt der Welt, eine „dritte Welt“ hat sich deutlich vernehmbar gemacht. Der Verfasser greift die Formel vom „Globalen Süden“ auf, die jüngste Ausprägung einer blockfreien, den Ost-West-Gegensatz überwindenden Formation, die als Allianz von Ländern des Globalen Südens im Israel-Palästina-Konflikt brisant geworden ist. Rekonstruiert wird in einer Sammlung älterer und neuer, für diesen Band geschriebener Texte die geopolitische Entwicklung, mit der Länder des Südens der Welt selbst zu einem Block wurden und in autokratische Herrschaftsformen zurückfielen. Politikwissenschaftliche Überlegungen wechseln dabei mit kunst- und literaturkritischen Betrachtungen.99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Prühs, Hagen: GmbH-Geschäftsführer-VergütungGmbH-Geschäftsführer-Vergütung , 100 Steuertipps zu den wichtigsten Vergütungsformen für GmbH-(Gesellschafter-)Geschäftsführer , Sonstige > Chiptuning & Motortuning , Auflage: 5. Auflage, Erscheinungsjahr: 20190805, Produktform: Kartoniert, Titel der Reihe: GmbH-Steuerpraxis-Ratgeber#22#, Autoren: Prühs, Hagen, Auflage: 19005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 223, Keyword: Vergütung, Fachschema: Abgabe - Abgabenordnung - AO~Steuergesetz~Steuerrecht - Steuergesetz, Fachkategorie: Steuer- und Abgabenrecht, Thema: Optimieren, Warengruppe: HC/Steuern, Fachkategorie: Persönliche Finanzen, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Vsrw - Verlag, Verlag: Vsrw - Verlag, Verlag: VSRW-Verlag Dr. Hagen Prhs GmbH, Länge: 208, Breite: 149, Höhe: 13, Gewicht: 417, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger EAN: 9783936623529 9783936623222 9783923763573 9783923763146, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0008, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 222073029,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den WhatsApp Sniffer mit Bluestacks verwenden?
Es ist wichtig zu beachten, dass das Verwenden eines WhatsApp Sniffers gegen die Nutzungsbedingungen von WhatsApp verstößt und illegal sein kann. Daher empfehle ich nicht, den WhatsApp Sniffer mit Bluestacks oder auf andere Weise zu verwenden. Es ist wichtig, die Privatsphäre und Sicherheit anderer zu respektieren und legale Methoden zur Kommunikation und zum Austausch von Informationen zu verwenden. **
-
Ist es richtig, dass ein Sniffer-Programm nur die MAC-Adressen des eigenen Netzwerks auslesen kann? Siehe Beispiel.
Nein, ein Sniffer-Programm kann nicht nur die MAC-Adressen des eigenen Netzwerks auslesen. Es kann alle Netzwerkverkehrspakete auf einer bestimmten Schnittstelle erfassen und analysieren, unabhängig davon, ob sie aus dem eigenen Netzwerk stammen oder nicht. Die MAC-Adressen sind jedoch nur eine Komponente der erfassten Informationen, die auch IP-Adressen, Portnummern und andere Daten enthalten können. **
-
Wie können Unternehmen ihre Vergütungsstruktur optimieren, um eine faire Entlohnung der Mitarbeiter zu gewährleisten?
Unternehmen sollten regelmäßige Marktanalysen durchführen, um sicherzustellen, dass ihre Vergütungsstruktur wettbewerbsfähig ist. Transparente Kriterien für die Entlohnung festlegen und regelmäßige Überprüfungen vornehmen, um faire Gehälter zu gewährleisten. Mitarbeiterfeedback einholen und individuelle Leistungen angemessen belohnen. **
-
Kann man die meisten Schadsoftware über Netzwerkanalysatoren (Sniffer) herausfinden? Die meisten Schadsoftware wollen sich verbreiten und/oder eine Verbindung zum Internet herstellen (andocken/remote).
Ja, Netzwerkanalysatoren können helfen, Schadsoftware zu erkennen. Durch das Überwachen des Netzwerkverkehrs können verdächtige Aktivitäten identifiziert werden, wie zum Beispiel ungewöhnliche Verbindungen zu verdächtigen IP-Adressen oder das Senden von unerwarteten Datenpaketen. Allerdings ist es wichtig zu beachten, dass einige Schadsoftwaretechniken entwickelt wurden, um sich vor Netzwerkanalysatoren zu verstecken oder ihre Aktivitäten zu verschleiern. Daher sollten Netzwerkanalysatoren nur als Teil eines umfassenden Sicherheitsansatzes betrachtet werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.